

FFmpeg требует поддержки от Google из-за ИИ-уязвимостей
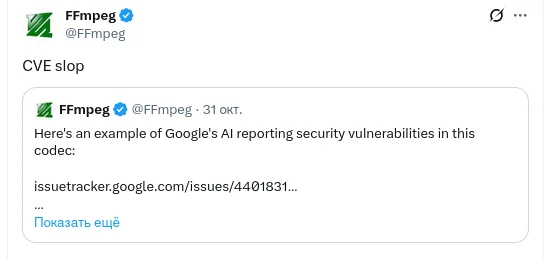
Команда FFmpeg (открытого фреймворка для обработки видео, используемого в Google Chrome, Firefox, YouTube и других платформах) обратилась к Google с просьбой профинансировать проект или прекратить перекладывать работу по устранению уязвимостей, обнаруженных ИИ-инструментами компании, на добровольцев.
Разработчики FFmpeg назвали найденные ИИ уязвимости «CVE-slop», отметив, что некоторые из них не являются значимыми. Инструментарий FFmpeg доступен для Linux, Windows и macOS и включает библиотеки для кодирования/декодирования, мультиплексирования/демультиплексирования, а также консольные утилиты и медиаплеер.
Конфликт возник из-за политики Google Project Zero, предусматривающей быстрое публичное раскрытие информации об уязвимостях. FFmpeg, работающий без достаточного финансирования, обеспечивает работу множества популярных медиаплееров, таких как VLC, Kodi и Plex.
Команда FFmpeg выражает обеспокоенность тем, что корпорации используют ИИ для поиска уязвимостей в проектах, поддерживаемых добровольцами, и ожидают, что эти уязвимости будут исправлены бесплатно.
Многие в сообществе считают, что Google, как активный пользователь FFmpeg, должна оказывать проекту финансовую поддержку или предоставлять готовые исправления.
Проблема не уникальна для FFmpeg. Разработчик libxml2, Ник Велнхофер, недавно прекратил поддержку проекта из-за необходимости тратить значительное время на исправление уязвимостей, обнаруженных третьими лицами.
Основная проблема заключается в нехватке ресурсов у команды FFmpeg для обработки потока уязвимостей, генерируемых ИИ. При этом эксперты подчеркивают важность FFmpeg для технологической инфраструктуры и необходимость ответственного подхода к публикации информации о безопасности.
Проект runc также столкнулся с ростом отчетов об ошибках, сгенерированных ИИ, и пытается разработать правила для обработки таких отчетов.
Fedora Linux утвердила правила использования ИИ-инструментов в разработке, требующие обязательного человеческого контроля и ответственности за результат.
Автор curl, Даниэль Стенберг, отметил, что ИИ-инструменты помогли выявить 50 ошибок в его утилите, но также объявил о прекращении изучения отчетов об уязвимостях, полученных через HackerOne с помощью ИИ, из-за их большого количества и необходимости значительных затрат времени на проверку.


