

Утечки данных: копипаст и ИИ – главные угрозы 2025
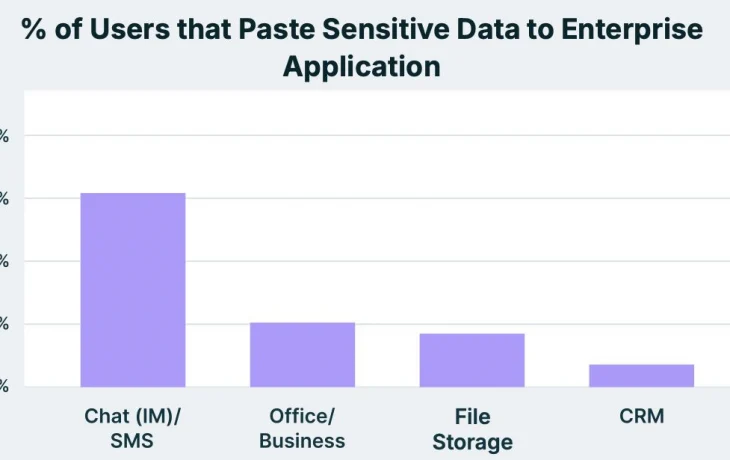
Компания LayerX опубликовала отчёт о безопасности браузеров за 2025 год. Новые данные показывают, что утечки информации в компаниях всё чаще происходят из-за действий с буфером обмена – копирования и вставки – чем традиционными методами, такими как передача или загрузка файлов.
Основная причина – рост популярности генеративного ИИ. 77% сотрудников вставляют данные в запросы чат-ботам, а треть корпоративных данных, копируемых и вставляемых, попадает во внешние сервисы через эти инструменты.
«Традиционные системы защиты создавались для контроля электронной почты и файлов, и не учитывают, что копирование и вставка в браузер стали основным каналом утечек», – комментирует генеральный директор LayerX Ор Эшед.
Отчёт указывает на “слепые зоны” безопасности в браузерах, связанные с использованием сторонних сервисов и расширений.
Инструменты ИИ занимают 11% использования корпоративных приложений, и их доля быстро растёт, опережая развитие средств защиты данных (DLP). 45% сотрудников используют ИИ, причём 67% – через личные аккаунты, а 92% случаев использования приходятся на ChatGPT.
Информация попадает в ИИ как через копирование и вставку (82% операций из личных аккаунтов), так и через загрузку файлов, 40% из которых содержат персональные или платёжные данные.
Использование браузеров с ИИ, таких как Atlas и Comet, делает контроль доступа к корпоративным данным ещё более важным.
LayerX рекомендует создавать списки разрешённых и заблокированных ИИ-инструментов, мониторить их использование и ограничивать передачу конфиденциальных данных.
Для защиты от утечек данных предлагается мониторинг буфера обмена и запросов к ИИ, блокировка подозрительной активности.
Кроме ИИ, утечки часто происходят через чаты и мессенджеры: 62% скопированных данных содержат конфиденциальную информацию и 87% отправляются в личные аккаунты.
В отчёте также указано, что 53% сотрудников устанавливают расширения с высокими правами доступа, 26% – из непроверенных источников. Более половины разработчиков расширений используют бесплатную почту, а 51% расширений не обновлялись больше года, при этом имея доступ к важным данным пользователей.
Эксперты LayerX советуют постоянно проверять репутацию разработчиков, частоту обновлений, источники расширений и их взаимодействие с ИИ.
Недостаточный контроль за доступом и слабые пароли также являются уязвимостями: 68% корпоративных аккаунтов не используют единый вход (SSO), 26% пользователей повторно используют пароли, а у 54% пароли имеют низкую устойчивость к взлому.
LayerX рекомендует использовать единый вход (SSO) и многофакторную аутентификацию (MFA) для контроля сеансов браузера и защиты идентификационных данных.
Недавнее исследование Comparitech показало, что самыми распространёнными и слабыми паролями в 2025 году остаются 123456, 12345678, 123456789, admin и 1234.


