

HashJack: Новая атака на ИИ-браузеры через URL
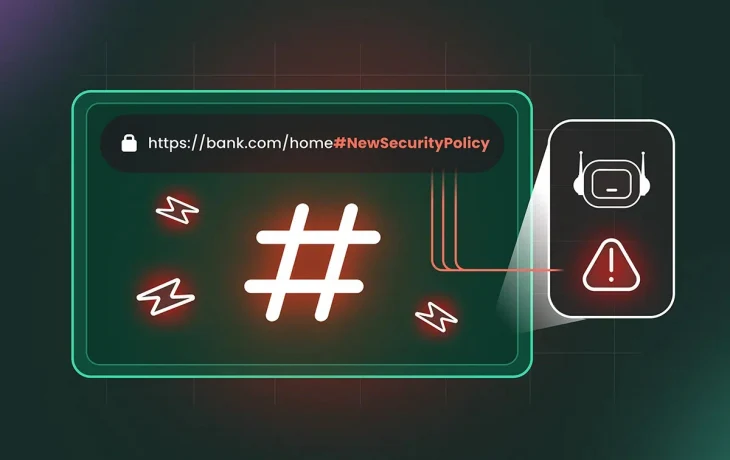
Исследователи Cato Networks обнаружили новую уязвимость в ИИ-браузерах, позволяющую внедрять скрытые команды через символ «#» в URL. Атака, получившая название HashJack, обходит традиционные средства защиты, используя фрагмент URL после «#», который не отправляется на сервер.
Злоумышленник может добавить скрытые промты для ИИ после решётки, которые будут восприняты встроенными помощниками (Copilot, Gemini, Comet) как легитимные команды. Это позволяет, в некоторых случаях, отправлять данные пользователя на серверы злоумышленника.
HashJack стала первой зафиксированной формой «опосредованной инъекции промптов», превращающей любой сайт в потенциальный инструмент атаки.
Cato Networks сообщила об уязвимости разработчикам летом 2025 года. Perplexity AI и Microsoft внедрили исправления, в то время как Google сочла проблему незначительной.
Эксперты предупреждают, что HashJack требует пересмотра подходов к безопасности, поскольку стандартные методы фильтрации URL становятся неэффективными. Рекомендуется мониторинг клиентской части, контроль обращений к ИИ-помощникам и анализ подозрительных фрагментов URL.
В общем, теперь, чтобы взломать ваш браузер, злоумышленникам даже не нужно напрягаться и писать сложный код. Достаточно просто добавить пару символов в адресную строку, и ваш ИИ-помощник с радостью выполнит все их команды. Ну что ж, прогресс не стоит на месте, правда?


